社員の私物スマホを仕事に使わせて大丈夫?BYODとMDMをやさしく解説
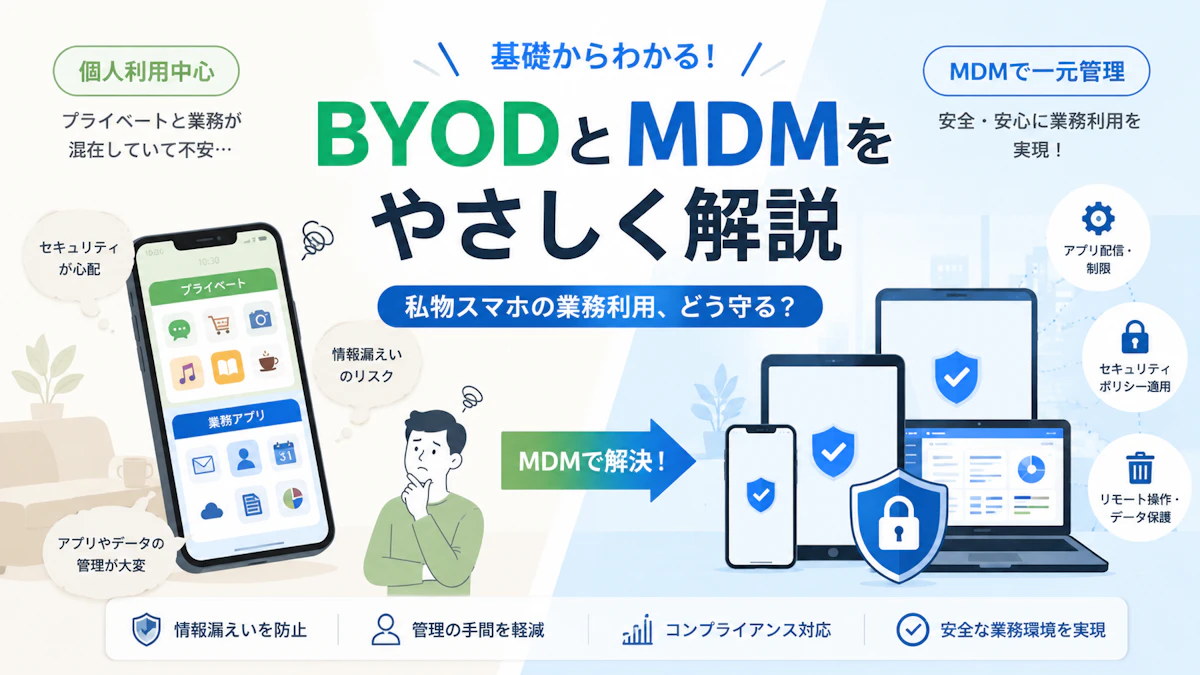
「自分のスマホで会社のメールを見てもいいですか?」
仕事でスマートフォンを使うことは、すっかり珍しくなくなりました。
会社から貸与されたスマートフォンを使う場合もあれば
「自分のスマホの方が使い慣れているから」
と、個人所有の端末を仕事に使うケースもあります。
メールを見る。
チャットを確認する。
クラウドストレージから資料を開く。
スケジュールを確認する。
とても便利です。
ただ、そのスマートフォンを紛失したらどうなるでしょうか。
社員が退職した後も、会社のデータを開ける状態だったら。
家族と共用している端末だったら。
そこで考えたいのが、BYODとMDMです。
難しそうな言葉ですが、考え方そのものはそれほど複雑ではありません。
BYODとは「私物端末を仕事でも使うこと」
BYODは
Bring Your Own Device
の略です。
日本語にすると
「自分の端末を持ち込んで業務に利用する」
という意味です。
例えば社員個人のスマートフォンで
- 会社メールを見る
- Teamsなどのチャットを使う
- クラウド上の資料を見る
- 業務アプリを利用する
といった使い方が該当します。
会社側には、端末購入費を抑えられることや、社員が使い慣れた端末を利用できるメリットがあります。
一方で
会社の情報が、会社の管理していない端末へ入る
という問題も出てきます。
社内Wi-Fiを分けるだけでは十分ではありません
以前の記事でも、社員の私物スマートフォンは、会社管理のPCと同じネットワークへ安易に接続せず、来客用・BYOD用のWi-Fiへ分ける考え方を紹介しました。
これは大切な対策です。
ただし、ネットワークを分ければBYOD対策が完了するわけではありません。
私物スマホからMicrosoft 365やGoogle Workspaceへログインできれば、インターネット経由で会社の情報へアクセスできます。
つまり
「どのWi-Fiにつながっているか」と「端末から何の情報へアクセスできるか」は別の問題
です。
そこで端末側の管理も考える必要があります。
MDMとは「会社の端末をまとめて管理する仕組み」
MDMは
Mobile Device Management
の略です。
日本語では「モバイルデバイス管理」と呼ばれます。
スマートフォンやタブレット、場合によってはPCなどを、会社側でまとめて管理する仕組みです。
例えば
- 端末の状態を確認する
- 必要な設定を配布する
- 利用できる機能を制限する
- 業務アプリを配布する
- 紛失時に端末をロックする
- 必要に応じてデータを消去する
といった管理ができます。
社員一人ひとりへ
「この設定をしてください」
とお願いするのではなく、会社側から一定のルールを適用できることが大きな特徴です。
リモートロックとワイプとは?
MDMの記事でよく出てくる言葉なので、ここも簡単に整理します。
リモートロック
離れた場所から端末を使えない状態にすることです。
例えば会社スマホを電車に置き忘れた場合、管理画面から端末をロックします。
リモートワイプ
離れた場所から端末内のデータを消去することです。
紛失や盗難などで回収が難しいと判断した場合に利用します。
非常に強力な機能なので、誰が実行できるのかを決めておく必要があります。
会社貸与スマホならMDMとの相性は良い
会社が購入し、社員へ仕事用として渡したスマートフォンであれば、MDMによる管理は比較的分かりやすいです。
端末そのものが会社の資産だからです。
例えば
- 業務に必要なアプリを配布する
- 不要な機能を制限する
- セキュリティ設定を統一する
- 紛失時にロックする
- 退職時に初期化する
といったルールを会社として決められます。
社員数やスマートフォンの台数が増えるほど、一台ずつ手作業で設定するより、管理もしやすくなります。
BYODでは「会社がどこまで私物を管理するか」が問題になる
一方、社員個人のスマートフォンでは事情が違います。
その端末には
家族の写真。
個人的なメール。
LINEなどの私的なアプリ。
プライベートな検索履歴。
さまざまな個人情報があります。
そこへ会社がMDMを導入し、端末全体を強く管理すると
「会社は私のスマホをどこまで見られるの?」
という不安が生まれます。
これは当然のことだと思います。
BYODではセキュリティだけを考えるのではなく、社員のプライバシーとの境界も決めなければなりません。
MAMという考え方もあります
BYODでは、端末全体ではなく、仕事に使う部分だけを管理する方法もあります。
その一つがMAMです。
MAMは
Mobile Application Management
の略で、簡単に言えば
「スマートフォンそのものではなく、業務アプリとその中のデータを管理する仕組み」
です。
例えば
「会社のメールや業務アプリから、個人アプリへデータをコピーできないようにする」
といった管理方法があります。
BYODだから必ずMDM。
というわけではありません。
会社が守りたい情報と、社員の私生活との境界をどこに置くか
によって、適した方法が変わります。
具体例として、NTT東日本の「SDM」
MDMサービスにはさまざまな製品があります。
具体例として、NTT東日本では
スマートデバイスマネジメント(SDM)
というサービスを提供しています。
SDMは、スマートフォンやタブレットなどを一元管理するためのMDMサービスです。
主な機能として
- 端末の一元管理
- デバイス機能の制御
- リモートロック
- リモートワイプ
- 業務アプリの一括配信
- Webサイトへのアクセス制御
- 管理者から端末へのメッセージ配信
などがあります。
対応できる機能はWindows・iOS・iPadOS・Androidなど、OSやバージョンによって異なります。
そのため
「MDMを契約すれば、すべての端末で同じことができる」
とは考えず、導入前に対応端末と必要な機能を確認します。
小規模な会社でも検討できる価格帯
2026年8月時点で、NTT東日本のSDMは
初期費用 7,700円
1端末あたり月額330円
と案内されています。
例えば10台であれば、基本料金だけなら月額3,300円です。
もちろん、必要なオプションや設定作業などによって実際の費用は変わります。
ここでお伝えしたいのは
MDMは何百台ものスマートフォンを持つ大企業だけの仕組みではない
ということです。
数台、十数台の会社でも
「紛失時にどうするか」
「社員が退職したときどうするか」
「設定を統一したい」
という課題があるなら、検討する意味があります。
MDMを入れれば安心、ではありません
MDMは便利ですが、導入しただけでBYODやスマートフォンの問題がすべて解決するわけではありません。
先に決めたいことがあります。
例えば
- 私物端末を業務利用してよいのか
- どの業務まで認めるのか
- 会社が端末のどこまで管理するのか
- 紛失時に誰へ連絡するのか
- 退職時に業務データをどう削除するのか
- OSが古い端末を認めるのか
- 家族との共用端末を認めるのか
といったルールです。
技術だけ先に導入しても
会社としての方針が決まっていなければ、運用で迷います。
「私物スマホ禁止」が必ずしも正解でもありません
セキュリティだけを考えれば
「私物スマホは一切使わせない」
という方法もあります。
これも一つの選択肢です。
ただ、会社によっては
社員へ一人一台スマートフォンを貸与するほどではない。
緊急時だけ会社メールを確認したい。
スケジュールだけ確認できればよい。
という場合もあります。
そのため
全面禁止か、何でも自由か
という二択にする必要はありません。
例えば
「私物端末からメールは利用できるが、機密資料は保存させない」
「会社指定のアプリだけ利用する」
といった中間のルールも考えられます。
TrusKiteでは、端末だけでなく使い方から整理します
BYODやMDMについて相談を受けた場合
「このMDMを入れましょう」
から始める必要はないと考えています。
まず
- 何台のスマートフォンがあるのか
- 会社貸与か私物か
- どのサービスを使っているのか
- どんな情報へアクセスするのか
- 社員の入退社はどの程度あるのか
- 紛失した場合に何が困るのか
を整理します。
その結果
会社貸与スマホへMDMを入れる。
BYODは業務アプリだけ管理する。
私物スマホは業務データへアクセスさせない。
といった選択肢を考えます。
必要であれば、NTT東日本のSDMのようなサービスも含め、現在の環境に合った方法を検討できます。
大切なのは「スマホを使わせるか」より「どう管理するか」
私物スマートフォンは便利です。
会社貸与スマートフォンも便利です。
でも、どちらであっても
業務データへアクセスする端末であること
に変わりはありません。
紛失するかもしれない。
退職するかもしれない。
端末が古くなるかもしれない。
便利だから使わせる。
危ないから禁止する。
その前に
会社として、どこまで使わせて、どこまで管理するのか。
一度整理しておくことが大切です。
BYODもMDMも、そのための考え方や仕組みの一つです。
スマートフォンを仕事で使うことが当たり前になった今だからこそ、端末管理について一度見直してみてはいかがでしょうか。
※BYOD:Bring Your Own Deviceの略。社員個人が所有するスマートフォンやPCなどを業務にも利用することです。
※MDM:Mobile Device Managementの略。スマートフォンやタブレットなどの端末を会社側で一元管理する仕組みです。
※MAM:Mobile Application Managementの略。端末全体ではなく、業務アプリやそのデータを中心に管理する仕組みです。
※リモートロック:遠隔操作で端末を利用できない状態にする機能です。
※リモートワイプ:遠隔操作で端末内のデータを消去・初期化する機能です。
※MDMサービスの機能は、OS、端末、契約内容などによって異なります。
※NTT東日本SDMの料金・機能は2026年8月時点の公開情報を参考にしています。