ID・パスワード認証は危険?パスキーのメリットと企業での導入・注意点
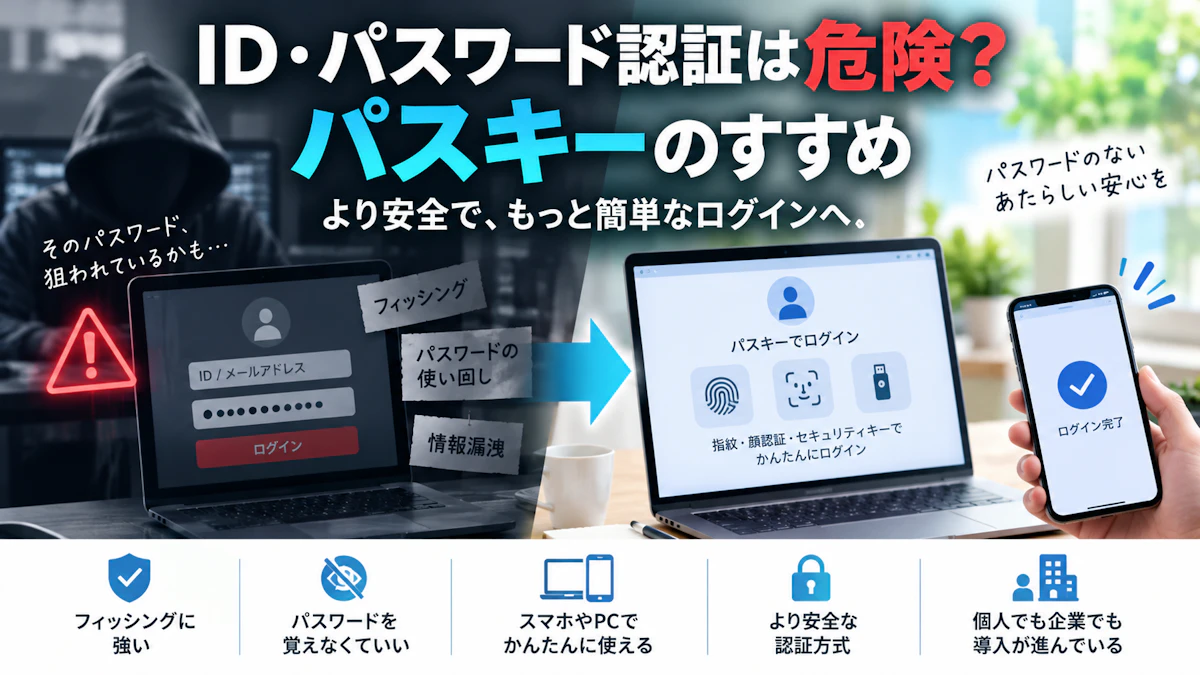
皆さんは普段、どのような方法でWebサービスへログインしていますか?
メールアドレスとパスワードを入力する。
スマートフォンに届いた認証コードを追加で入力する。
こうした方法が一般的だと思います。
しかし最近は「パスキー」という新しい認証方法が広がっています。
GoogleやMicrosoftなども導入を進めており、2026年9月からはMicrosoft Entra IDでもパスキーを既定の認証方法とする変更が順次始まっています。
では、これまでのID・パスワード認証は危険なのでしょうか。
TrusKiteでは、パスワード認証が直ちに危険というわけではありませんが、対応しているサービスではパスキーへの移行を積極的におすすめしたいと考えています。
その理由と、会社で利用するときの注意点を整理してみます。
ID・パスワード認証の何が問題なのか
パスワードそのものが、必ずしも悪いわけではありません。
十分に長く、複雑なパスワードを使い回さず、多要素認証も組み合わせていれば、安全性を高めることはできます。
しかし、パスワードには大きな弱点があります。
利用者自身が、偽サイトへ入力してしまう可能性があることです。
例えば、Microsoft 365からの通知を装ったメールが届いたとします。
「アカウントが停止されます。再認証してください」
という案内に従ってリンクを開くと、本物そっくりのログイン画面が表示される。
そこでIDとパスワードを入力してしまえば、攻撃者へ認証情報が渡る可能性があります。
これは「フィッシング」と呼ばれる攻撃です。
利用者がどれだけ複雑なパスワードを設定していても、偽サイトへ自分で入力してしまえば意味がありません。
パスワード管理ソフトを利用することで使い回しや自動入力のリスクを減らすことはできますが、フィッシングの可能性を完全になくせるわけではありません。
そこで注目したいのが、パスキーです。
パスキーとは?パスワードを入力しない認証方法
パスキーは、従来のパスワードに代わる認証技術です。
対応しているサービスであれば、
- 指紋認証
- 顔認証
- スマートフォンの画面ロック
- Windows HelloのPIN
- FIDO2対応セキュリティキー
などを使ってログインできます。
長いパスワードを覚えたり、毎回入力したりする必要がなくなります。
ただし、パスキーの本当のメリットは、ログインが簡単になることだけではありません。
従来のパスワードとは、認証の仕組みそのものが異なります。
パスキーは「公開鍵」と「秘密鍵」で認証する
少し技術的な話になりますが、パスキーでは「公開鍵暗号方式」という仕組みを利用します。
簡単に説明すると、
- 公開鍵:ログイン先のサービス側へ登録する情報
- 秘密鍵:利用者の端末やパスキー管理サービスなどで安全に保管する情報
という二つの鍵を使います。
ログインするときは、端末側の秘密鍵を使って本人であることを証明します。
そのため、従来のパスワードのように、秘密の文字列をログイン先へ送信する必要がありません。
また、指紋や顔の情報そのものがGoogleやMicrosoftなどのサービスへ送信されるわけでもありません。
生体認証は、端末内でパスキーの利用を許可するために使われます。
パスキーの大きなメリットは「フィッシングに強い」こと
私がパスキーをおすすめしたい一番の理由は、ここにあります。
パスキーは、登録されたWebサイトのドメインと結び付いています。
例えば、正規のサービスで作成したパスキーは、見た目だけを似せた別ドメインの偽サイトでは利用できません。
つまり、
利用者が偽サイトへ誘導されても、その偽サイトへ正規サービスのパスキーを渡してログインすることができない仕組み
になっています。
パスワードの場合は、本人が入力してしまえば攻撃者に渡る可能性があります。
一方、パスキーでは、利用者が入力するパスワードそのものが存在しません。
これは大きな違いです。
もちろん、パスキーを導入すればすべてのサイバー攻撃を防げるわけではありません。
それでも、従来のパスワード認証で問題となっていたフィッシングへの対策として、非常に有効な仕組みだと考えています。
パスワードと多要素認証では不十分?
現在、パスワードに加えてSMSや認証アプリの確認コードを利用している方も多いと思います。
これは多要素認証(MFA)と呼ばれる対策です。
パスワードだけでログインするより、安全性を高められます。
ただし、SMSや認証アプリに表示された数字を入力する方式には、注意点があります。
攻撃者が作った偽のログイン画面で、パスワードだけでなく認証コードまで入力させる攻撃があるためです。
つまり、
多要素認証を利用していても、認証方式によってはフィッシングを防ぎきれない場合があります。
パスキーは、こうした認証コードの入力自体を不要にできるため、フィッシングへの耐性をさらに高められます。
すでに多要素認証を使っているから対策は終わり、ではありません。
対応するサービスであれば、次の段階としてパスキーを検討する価値があります。
会社でもパスキーは利用できる?
パスキーは個人向けのGoogleアカウントだけの仕組みではありません。
Microsoft Entra IDやGoogle Workspaceなど、企業向けのサービスでも利用できます。
ただし、会社で導入する場合には、少し考えておきたいことがあります。
誰の端末へパスキーを保存するのか
パスキーはPCやスマートフォン、対応するパスワード管理サービスなどに保存されます。
そのため、会社のアカウントを個人所有のスマートフォンで管理してよいのか、会社支給端末を使うのかを決めておく必要があります。
また、複数人で共用するPCへ個人のパスキーを保存することも、原則として避けた方がよいでしょう。
退職時にどう管理するのか
社員が退職した場合は、通常のアカウントと同じようにアクセスを停止する必要があります。
パスキーを削除するだけでなく、会社のアカウントそのものを適切に無効化することが重要です。
また、登録済みの認証方法や利用端末を会社側で把握できる運用も必要になります。
管理者アカウントは特に慎重に
Microsoft 365やGoogle Workspaceの管理者など、重要な権限を持つアカウントでは、より厳格な管理が必要です。
パスキーには、複数の端末間で同期できるものと、特定の端末や物理セキュリティキーに固定されるものがあります。
一般社員には利便性の高い同期型、重要な管理者アカウントには端末固定型など、権限やリスクに応じて使い分ける方法もあります。
便利だから全員同じ設定にするのではなく、会社として管理できる方法を選ぶことが大切です。
パスキーにも注意点がある
ここまでパスキーのメリットを説明してきましたが、万能ではありません。
特に次の点は理解しておきたいところです。
すべてのサービスが対応しているわけではない
まだパスキーに対応していないWebサービスもあります。
その場合は、従来のパスワードと多要素認証を適切に利用する必要があります。
パスワードが残るサービスもある
パスキーを登録しただけでは、従来のパスワードが無効にならないサービスもあります。
例えばGoogleアカウントでは、パスキーを追加しても、既存の認証方法や復旧方法が自動的に削除されるわけではありません。
そのため、パスキー以外のログイン方法も含めて管理する必要があります。
端末の紛失や故障に備える
パスキーを保存したスマートフォンやPCが故障した場合、ログインできなくなる可能性があります。
同期型のパスキーであれば別の端末から利用できることがありますが、保存先や同期方法によって扱いは異なります。
重要なアカウントでは、予備の認証手段や正規の復旧方法を事前に確認しておくことが大切です。
パスキーだけですべての被害を防げるわけではない
端末自体がマルウェアに感染した場合や、ログイン後のセッション情報が盗まれた場合など、パスキーだけでは防げない攻撃もあります。
パスキーの導入後も、端末の更新やアカウント管理など、基本的なセキュリティ対策は必要です。
まずは身近なサービスから試してみる
パスキーは、いきなり会社全体へ導入する必要はありません。
まずは普段利用しているサービスで、パスキーが使えるか確認してみることをおすすめします。
例えば、
- Googleアカウント
- Microsoftアカウント
- パスキー対応の業務用クラウドサービス
などです。
個人アカウントで操作感を確認してから、会社での導入方法を検討するのもよいでしょう。
会社で利用する場合は、最初に管理者が対応状況や設定方法を確認し、一部の社員から試す方法が現実的です。
重要なのは、
パスキーを設定することだけではなく、安全に使い続けられる状態を作ること。
対応するサービスや端末、復旧方法を確認しながら、段階的に進めていくことをおすすめします。
パスワードをなくすことが目的ではない
TrusKiteでは、セキュリティ対策について「新しいものだから導入する」という考え方はしていません。
パスキーも同じです。
目的は、パスワードを使わないこと自体ではありません。
不正ログインのリスクを減らし、安全性と使いやすさを両立することです。
パスワード管理ソフトを適切に利用することも、今でも有効な対策です。
多要素認証を設定することも大切です。
そのうえで、パスキーという新しい選択肢が利用できるのであれば、積極的に検討する価値があると思っています。
特に中小企業では、セキュリティ対策を複雑にしすぎると、かえって管理が難しくなることがあります。
利用者にとって簡単で、管理者にとっても安全に運用できる。
パスキーは、そうした環境を作るための有力な選択肢です。
TrusKiteでは、Microsoft 365やGoogle Workspaceをはじめ、現在利用しているアカウントや認証方法を確認しながら、会社に合ったセキュリティ対策を整理できます。
安全性を高めるために、必ずしも使い勝手を犠牲にする必要はありません。
パスキーの導入を、会社のログイン環境を見直すきっかけにしてみてはいかがでしょうか。