会社で使っているクラウドサービス、誰が把握していますか?シャドーITを放置するリスク
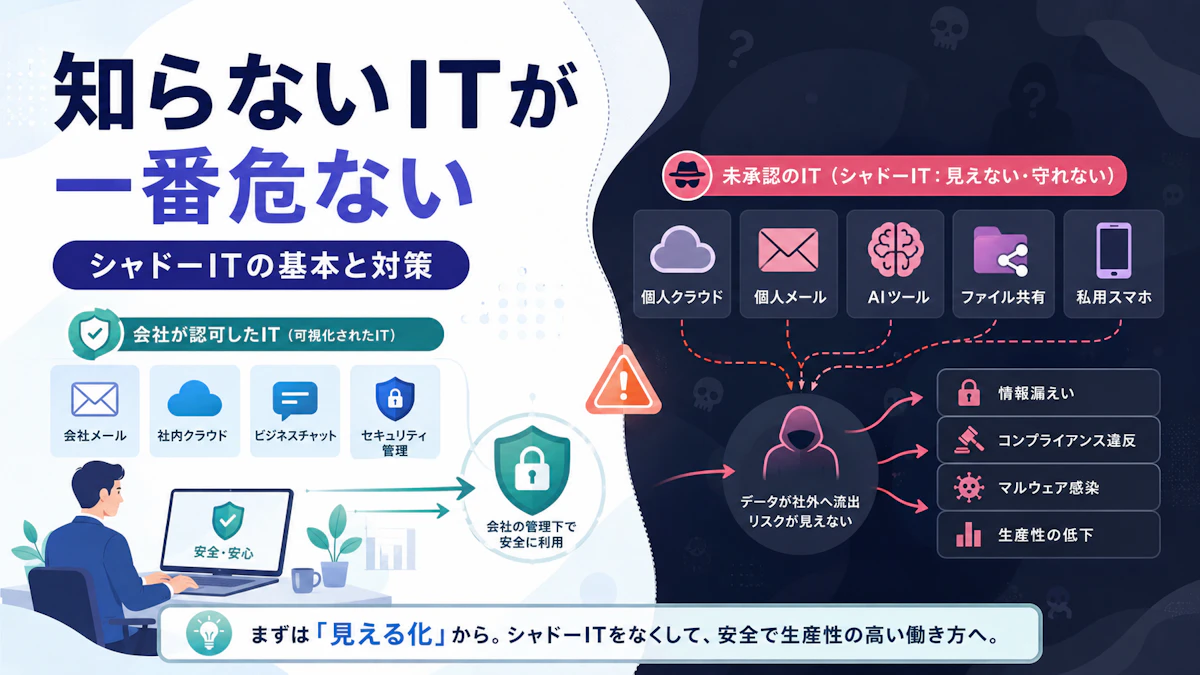
「便利だから使った」が、会社の管理外になっているかもしれません
仕事をしていると
「このサービスを使えば早い」
「自分のGoogle Driveに置けば家でも見られる」
「無料のAIに聞いた方がすぐ終わる」
と思う場面があります。
多くの場合、悪意があるわけではありません。
仕事を少しでも早く終わらせたい。
使い慣れたサービスを使いたい。
そんな気持ちから始まります。
ただ、会社が把握していないサービスや端末を業務で使っていると、それがシャドーITになることがあります。
便利さの裏側で、会社の情報がどこにあるのか分からなくなってしまう。
今回は、そんなシャドーITについて考えます。
シャドーITとは?
シャドーITとは
会社やIT管理者が把握・承認していないITサービス、アプリ、端末などを業務に利用している状態
を指します。
例えば
- 個人のGoogle DriveやDropboxへ業務資料を保存する
- 個人Gmailへ会社のファイルを送る
- 未承認の生成AIへ社内資料を入力する
- 個人契約のチャットサービスを業務で使う
- 私物スマートフォンへ顧客情報を保存する
- 個人アカウントのCanvaで会社の制作物を管理する
といったケースです。
サービスそのものが危険だからシャドーITになるわけではありません。
会社が管理できていないことが問題です。
一番怖いのは「どこにあるか分からない」こと
セキュリティ対策というと
ウイルス対策。
ファイアウォール。
多要素認証。
といったものを思い浮かべるかもしれません。
もちろん大切です。
しかし、会社が存在を知らないサービスは、そもそも管理できません。
例えば顧客名簿が社員個人のクラウドストレージへ保存されていた場合。
会社は
誰が見られるのか。
どこへ共有されているのか。
多要素認証が設定されているのか。
バックアップがあるのか。
把握できないかもしれません。
知らないITは、守りようがない。
これがシャドーITの大きな問題です。
退職したときに初めて分かることもあります
シャドーITは、情報漏えいだけの問題ではありません。
社員が退職するとき
「このサービスの管理者は誰?」
「契約メールアドレスが個人アドレスになっている」
「データがその人のクラウドにしかない」
ということが分かる場合があります。
Webサービス。
SNS。
デザインデータ。
共有ファイル。
クラウドストレージ。
会社の仕事で使っていたものなのに、会社側では引き継げない。
こうなると、業務そのものが止まる可能性もあります。
シャドーITはセキュリティと事業継続の両方に関係する問題です。
生成AIもシャドーITになりやすい
最近、特に注意したいのが生成AIです。
ChatGPTなどの生成AIは、仕事を効率化する便利な道具になりました。
一方で会社が
「どのAIを使ってよいか」
「何を入力してよいか」
を決めていない状態では、社員それぞれが個人判断で使い始めることがあります。
例えば
顧客から届いたメールをそのまま貼り付ける。
社内資料をアップロードして要約する。
契約書を個人アカウントで確認する。
こうした使い方には、情報の取り扱いを考える必要があります。
生成AIを全面禁止するという話ではありません。
使ってよいサービスと、入力してはいけない情報を決める。
それだけでもシャドーIT化を防ぎやすくなります。
BYODとは少し違います
シャドーITと似た言葉にBYODがあります。
BYODは
Bring Your Own Device
の略で、社員の私物スマートフォンやPCなどを業務利用することです。
会社が
「私物スマホから会社メールを見てもよい」
と認め、利用ルールや管理方法を決めているのであればBYODです。
一方、会社が知らない状態で社員が私物端末へ業務データを保存しているなら、シャドーITになり得ます。
つまり
私物だから問題なのではなく、管理されているかどうか
が大きな違いです。
「全部禁止」にすると、かえって見えなくなることも
シャドーIT対策として
「会社が許可したもの以外は全部禁止」
と決める方法もあります。
ただ、ルールが現場の仕事に合っていなければ
「使うと便利だから、黙って使おう」
となる可能性もあります。
例えば、大容量ファイルを安全に送る手段が会社にないのに
「個人クラウドは禁止」
だけを決めても、仕事は進みません。
禁止するなら、代わりの方法も必要です。
会社用のクラウドストレージを用意する。
安全にファイル共有できる仕組みを決める。
利用できる生成AIを決める。
正式なチャットツールを用意する。
便利さを取り上げるのではなく、安全に使える選択肢を用意する。
その方が現実的だと思います。
まずは「何を使っているか」を確認する
いきなり高価な管理システムを導入する必要はありません。
まずは社員へ聞いてみるところから始められます。
- 仕事で使っているクラウドサービス
- 個人アカウントで利用しているサービス
- ファイルの保存場所
- チャットや連絡手段
- 生成AI
- 私物端末の業務利用
- 社外から業務データを見る方法
一覧にしてみるだけでも、意外なサービスが出てくることがあります。
その中から
会社として正式採用するもの。
利用をやめるもの。
ルールを決めるもの。
を整理していきます。
小さな会社ほど「誰かが知っている」で終わらせない
社員が少ない会社では
「あのサービスは○○さんが管理している」
で済ませてしまいがちです。
普段はそれでも困りません。
ただ
その人が休む。
退職する。
パスワードを忘れる。
アカウントへ入れなくなる。
となった途端、会社側が何も分からなくなることがあります。
最低限でも
- サービス名
- 利用目的
- 契約名義
- 管理者
- 利用者
- 支払い方法
- データの保存場所
くらいは、会社として把握しておくと安心です。
これは以前紹介したIT資産管理やアカウント管理にもつながる考え方です。
TrusKiteでは「禁止するもの」より「管理できる状態」を考えます
TrusKiteでは、シャドーIT対策として
「このサービスは禁止」
だけを並べることが正解だとは考えていません。
まず現在の
- PC
- スマートフォン
- クラウドサービス
- アカウント
- ファイル保存先
- 生成AI
- ネットワーク
などを確認します。
そのうえで
正式に利用するものを決める。
会社アカウントへ切り替える。
多要素認証を設定する。
BYODのルールを整理する。
必要ならMDMなどで端末管理する。
退職時の手順を決める。
といった形で、少しずつ管理できる状態へ整えます。
すべてを制限することより
会社が「誰が、何を、どこで使っているか」を説明できる状態にすること
を大切にしています。
シャドーITは、社員の問題だけではありません
社員が勝手にサービスを使っていた。
そう聞くと、社員側の問題に見えるかもしれません。
でも
正式なツールが使いにくかった。
必要な機能がなかった。
相談する窓口が分からなかった。
という会社側の事情が隠れていることもあります。
シャドーITを見つけたときは
「なぜ勝手に使ったのか」
だけでなく
「なぜそのサービスが必要だったのか」
まで確認してみてください。
そこに、業務改善のヒントが見つかることがあります。
見えていないものを、まず見えるようにする
シャドーIT対策の第一歩は、全部を禁止することではありません。
会社で何が使われているのかを知ることです。
個人クラウド。
私物スマートフォン。
生成AI。
オンラインサービス。
便利なものが増えるほど、会社のITは見えにくくなります。
だからこそ
知らないITを減らす。
そこから始めてみてください。
安全性だけでなく、退職時の引き継ぎや、日々の業務管理もしやすくなります。
※シャドーIT:会社やIT管理者が把握・承認していない端末、アプリ、クラウドサービスなどを業務利用することです。
※BYOD:Bring Your Own Deviceの略で、会社が一定のルールのもとで社員の私物端末を業務利用する考え方です。
※利用するクラウドサービスや生成AIについては、取り扱う情報や事業内容に応じたルール作りが必要です。